❤️ Familia y relaciones Hijos y crianza
¿Alguien puede escuchar mis llamadas de WhatsApp?
Respuesta corta
En la era digital actual, las aplicaciones de mensajería instantánea y llamadas VoIP (Voz sobre Protocolo de Internet) se han convertido en la columna vertebral de nuestras comunicaciones cotidianas.
En pocas palabras
- Para comprender la seguridad de las llamadas de WhatsApp, el punto de partida obligatorio es el cifrado de extremo a extremo (E2EE), implementado en colaboración con Open Whisper Systems (los creadores del protocolo Signal).
- Una de las dudas más frecuentes entre los usuarios es si los ingenieros de Meta o los algoritmos de la empresa tienen acceso a las grabaciones de las llamadas o si pueden "pinchar" una llamada a solicitud de los gobiernos.
- A pesar de que el cifrado de extremo a extremo protege los datos mientras viajan por la red, la seguridad de una llamada no depende únicamente del protocolo criptográfico, sino de la integridad de todo el ecosistema que rodea al usuario.
- Para cerrar esta primera entrega, es fundamental desmitificar algunas creencias populares que generan alarma innecesaria entre los usuarios:
En este artículo
Para responder a esta interrogante con el rigor técnico y la profundidad analítica que un tema de esta magnitud requiere, es necesario adentrarse en los protocolos criptográficos, la infraestructura de redes, los vectores de ataque reales y los límites legales que operan detrás de cada llamada realizada a través de esta plataforma propiedad de Meta.
El estándar de oro: Cifrado de extremo a extremo (End-to-End Encryption)
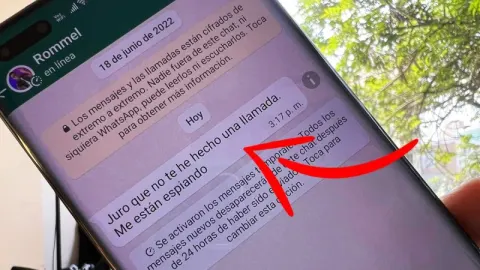
Para comprender la seguridad de las llamadas de WhatsApp, el punto de partida obligatorio es el cifrado de extremo a extremo (E2EE), implementado en colaboración con Open Whisper Systems (los creadores del protocolo Signal). Este protocolo es considerado por la comunidad criptográfica internacional como el estándar de oro para las comunicaciones privadas en tiempo real.
¿Cómo funciona el cifrado en las llamadas de voz?
A diferencia de las llamadas telefónicas tradicionales (redes celulares GSM o conmutadas PSTN), donde la señal de voz viaja a través de las antenas de las operadoras y puede ser interceptada mediante equipos de intercepción IMSI-catchers o torres falsas relativamente económicas, las llamadas de WhatsApp se transmiten mediante paquetes de datos a través de Internet (Wi-Fi o datos móviles).
Cuando inicias una llamada de WhatsApp:
Generación de claves efímeras: Se establece una sesión segura mediante el Protocolo Signal. Los dispositivos de ambos extremos generan un par de claves criptográficas efímeras y únicas para esa llamada específica.
Codificación y empaquetado: Tu voz es capturada por el micrófono de tu dispositivo, convertida en datos digitales y fragmentada en pequeños paquetes de información (paquetes UDP/RTP).
Cifrado local: Cada paquete es cifrado directamente en tu dispositivo utilizando un algoritmo robusto (como AES-256). Esto significa que la información se transforma en una cadena ilegible de datos antes de abandonar el hardware de tu teléfono.
Tránsito cifrado: Los paquetes viajan a través de Internet. Si alguien (un hacker en la misma red Wi-Fi, tu proveedor de internet o incluso la propia infraestructura de servidores de WhatsApp) intercepta los datos en tránsito, solo verá ruido aleatorio e imposible de descifrar.
Descifrado en destino: El dispositivo del receptor recibe los paquetes cifrados y utiliza la clave privada correspondiente, almacenada exclusivamente en su propio hardware, para descifrarlos y convertirlos nuevamente en ondas de audio reproducidas por el altavoz o auricular.
¿Puede WhatsApp (o Meta) escuchar tus llamadas?
Una de las dudas más frecuentes entre los usuarios es si los ingenieros de Meta o los algoritmos de la empresa tienen acceso a las grabaciones de las llamadas o si pueden "pinchar" una llamada a solicitud de los gobiernos.
Desde una perspectiva arquitectónica y criptográfica estricta, la respuesta corta es no.
Limitaciones técnicas de la plataforma
Meta no posee las llaves de descifrado. Las claves simétricas de sesión se negocian directamente entre el dispositivo emisor y el receptor utilizando un intercambio de claves Diffie-Hellman basado en curvas elípticas (X3DH). En ningún momento del proceso las claves privadas abandonan los teléfonos participantes.
Los servidores de WhatsApp actúan únicamente como un sistema de retransmisión de datos (relay servers) o para facilitar el establecimiento inicial de la conexión (mediante señalización TURN/STUN cuando la conexión directa punto a punto —P2P— no es posible debido a firewalls o NATs estrictos). Una vez que la conexión de voz está establecida, los datos fluyen cifrados entre los dos extremos. Por lo tanto, los servidores de Meta procesan metadatos (como la duración de la llamada, la hora y las direcciones IP involucradas), pero no pueden escuchar el contenido de la conversación.
Vectores de ataque reales: ¿Cuándo SÍ es vulnerable una llamada?
A pesar de que el cifrado de extremo a extremo protege los datos mientras viajan por la red, la seguridad de una llamada no depende únicamente del protocolo criptográfico, sino de la integridad de todo el ecosistema que rodea al usuario. Existen escenarios en los cuales una llamada de WhatsApp puede ser escuchada o registrada, pero estos vectores de ataque casi nunca provienen de romper el cifrado matemático, sino de vulnerabilidades en los extremos (los dispositivos).
A. Software espía (Spyware) y troyanos (RATs)
Si un atacante logra instalar software malicioso avanzado en tu teléfono (como los conocidos programas comerciales de espionaje o troyanos de acceso remoto, RATs), el panorama cambia radicalmente.
Un spyware con privilegios de superusuario (root o jailbreak, o mediante exploits de día cero en el sistema operativo) no necesita "interceptar" la llamada en la red.
El malware puede grabar el audio directamente antes de que sea cifrado por la aplicación o después de que sea descifrado en el auricular.
Esto incluye el acceso al micrófono en segundo plano, la grabación de llamadas mediante ganchos en las APIs del sistema operativo o la captura de pantalla y video.
B. Vulnerabilidades en el sistema operativo (Android / iOS)
Las vulnerabilidades a nivel de kernel en Android o iOS pueden permitir que aplicaciones maliciosas obtengan permisos elevados. Si el sistema operativo de tu dispositivo está desactualizado y carece de los parches de seguridad más recientes, un atacante podría explotar una brecha para extraer datos de la memoria RAM, donde el audio descifrado reside temporalmente durante la llamada.
C. Dispositivos físicos comprometidos o "Juice Jacking"
Si dejas tu teléfono desbloqueado en manos de terceros, o si utilizas puertos de carga públicos no confiables que permitan la transferencia de datos (un riesgo menor en llamadas de voz pero crítico para la integridad general del dispositivo), un atacante podría instalar herramientas de monitoreo o extraer copias de seguridad locales no cifradas adecuadamente.
Mitos comunes sobre el espionaje en WhatsApp
Para cerrar esta primera entrega, es fundamental desmitificar algunas creencias populares que generan alarma innecesaria entre los usuarios:
Mito 1: "Si el tono de llamada suena extraño o hay eco, alguien me está escuchando": Falso. Los problemas de latencia, eco, cortes de audio o ruidos extraños en las llamadas de WhatsApp suelen deberse a fluctuaciones en la calidad de la señal de Internet (baja velocidad de subida/bajada, congestión en la red Wi-Fi o cambios de antena en datos móviles), y no a una escucha clandestina.
Mito 2: "Las operadoras de telefonía tradicional pueden escuchar mis llamadas de WhatsApp porque uso sus datos": Falso. Aunque utilices una tarjeta SIM de una compañía telefónica para acceder a internet, los datos de WhatsApp viajan encapsulados mediante protocolos de internet (IP) y cifrados con TLS/Signal. Para la operadora, tu tráfico de WhatsApp es simplemente un flujo de datos indescifrable, idéntico al que generarías al navegar por una página web segura con HTTPS.
¿Quieres continuar profundizando en este tema?
Continuando con nuestro análisis experto sobre la privacidad y la seguridad en las llamadas de WhatsApp, resulta indispensable profundizar en los vectores reales de vulnerabilidad que existen más allá del cifrado de extremo a extremo. Muchas personas confunden el hecho de que las comunicaciones estén protegidas en tránsito con una inmunidad total ante cualquier tipo de interceptación o compromiso del dispositivo.
El problema es que la seguridad de una llamada no depende únicamente del protocolo de transmisión de datos que utiliza la aplicación, sino también del estado del propio hardware y del software que ejecuta el sistema operativo, ya sea en Android o en iOS.
Mitigando riesgos: buenas prácticas para blindar tus comunicaciones
Para garantizar que tus llamadas y mensajes permanezcan privados, es necesario adoptar una postura activa de ciberseguridad personal. No basta con confiar ciegamente en las promesas de las plataformas tecnológicas; se deben configurar correctamente las opciones de privacidad y mantener los dispositivos limpios de amenazas latentes.
Verificación de códigos de seguridad: Puedes comprobar manualmente que tus llamadas y chats con contactos específicos mantengan un cifrado intacto comparando los códigos QR o numéricos en la sección de información del contacto.
Control estricto de permisos: Revisa periódicamente qué aplicaciones de terceros tienen acceso al micrófono y al almacenamiento de tu teléfono. Cualquier concesión innecesaria abre una puerta potencial.
Actualizaciones constantes del sistema: Los fabricantes de dispositivos y los desarrolladores de sistemas operativos lanzan parches regulares para corregir fallos de día cero que podrían ser explotados por software espía sofisticado.
Desconfianza ante redes públicas: Aunque el tráfico de WhatsApp esté cifrado, las redes Wi-Fi públicas y no seguras pueden facilitar ataques de intermediario (Man-in-the-Middle) o redirecciones de tráfico si no se navega con precaución o con una VPN confiable.
¿Quiénes pueden acceder realmente a tus metadatos?
Aunque el contenido de audio de tus llamadas esté matemáticamente protegido contra la escucha directa por parte de terceros o de la propia empresa propietaria, seamos claros: la privacidad absoluta en el ecosistema digital actual es un ideal complejo. Los metadatos asociados a tus llamadas siguen generando un rastro digital significativo.
Salvo que utilices herramientas de comunicación completamente descentralizadas y orientadas al anonimato total, plataformas como WhatsApp registran información valiosa sobre tus hábitos de comunicación. Entre estos datos se encuentran:
La duración exacta de la llamada, permitiendo trazar patrones de actividad y frecuencia de contacto con personas específicas.
Las marcas de tiempo, que revelan de forma precisa en qué momentos exactos del día te comunicas.
Las direcciones IP asociadas, que pueden ofrecer pistas aproximadas sobre tu ubicación geográfica durante el intercambio de datos.
Estos elementos forman parte del modelo de negocio y operativo de la plataforma, y aunque no equivalen a escuchar la conversación en sí, construyen un perfil detallado de tus interacciones sociales y profesionales que las autoridades o agencias con órdenes judiciales específicas pueden llegar a solicitar bajo marcos legales determinados.
Hacia una cultura de la prevención digital
La respuesta a la pregunta de si alguien puede escuchar tus llamadas de WhatsApp se divide en dos realidades muy distintas. Por un lado, la interceptación en tiempo real del audio mediante la ruptura del cifrado de extremo a extremo es extremadamente improbable para usuarios comunes, debido a la robustez matemática de los protocolos implementados. Por otro lado, el riesgo real proviene de la higiene digital del usuario: aplicaciones maliciosas instaladas por descuido, dispositivos físicos comprometidos o el descuido de los permisos del sistema operativo.
La tecnología ofrece herramientas avanzadas de protección, pero el eslabón más vulnerable de cualquier cadena de seguridad sigue siendo el factor humano. Mantenerse informado, revisar los permisos de los dispositivos y adoptar una actitud crítica ante enlaces sospechosos o aplicaciones de dudosa procedencia son las únicas garantías reales en un entorno hiperconectado.